PHP-Sicherheitslücke: Was tun mit privaten Webseiten? | FLZ.de
PHP-Sicherheitslücke: Was tun mit privaten Webseiten?
Wer privat eine Webseite betreibt, nutzt in aller Regel Webspace auf dem Server eines Hosting-Anbieters. Und das meist auch mit App-Installation (etwa WordPress) über den Anbieter. Die Aktualisierung der Software übernimmt ebenfalls der Anbieter.
Bei der aktuellen PHP-Sicherheitslücke müssen die Anwender also abwarten, dass der Hosting-Anbieter die notwendigen Updates einspielt. Das dürfte ganz überwiegend bereits geschehen sein.
Nachschauen, auf welcher PHP-Version die Seite läuft
Nachschauen, mit welcher PHP-Version die eigene Seite arbeitet, können beispielsweise WordPress-Nutzende im WordPress-Admin-Dashboard unter „Werkzeuge/Website-Zustand/Bericht/Server/PHP“.
Ansonsten ist es meist auf einer etwa Control-Panel genannten Verwaltungswebseite des Hosting-Anbieters möglich, die PHP-Version zu checken - etwa im Bereich Entwicklung.
Diese PHP-Versionen sind sicher
Sicher sind die PHP-Versionen ab
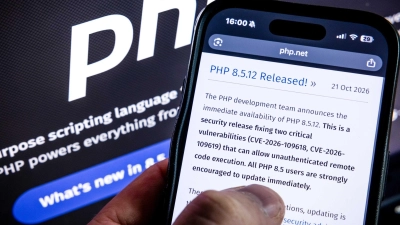
- 8.2.35 (im PHP-Zweig 8.2)
- 8.3.36 (im PHP-Zweig 8.3)
- 8.4.27 (im PHP-Zweig 8.4)
- 8.5.12 (im PHP-Zweig 8.5)
PHP ab 8.1 und älter: dringend umstellen
PHP-Versionen ab 8.1 und älter aktualisiert das PHP-Projekt nicht mehr. Wer so eine alte, unsichere PHP-Version nutzt, sollte im Control-Panel auf einen aktuellen, unterstützen PHP-Zweig umstellen - und sicherheitshalber vorher eine Sicherung der Webseite anlegen.
Findet sich kein Menüpunkt zum Wechseln der PHP-Version im Control Panel, muss der Wechsel beim Support des Hosting-Anbieters in Auftrag gegeben werden.
© dpa-infocom, dpa:261022-930-875970/1